
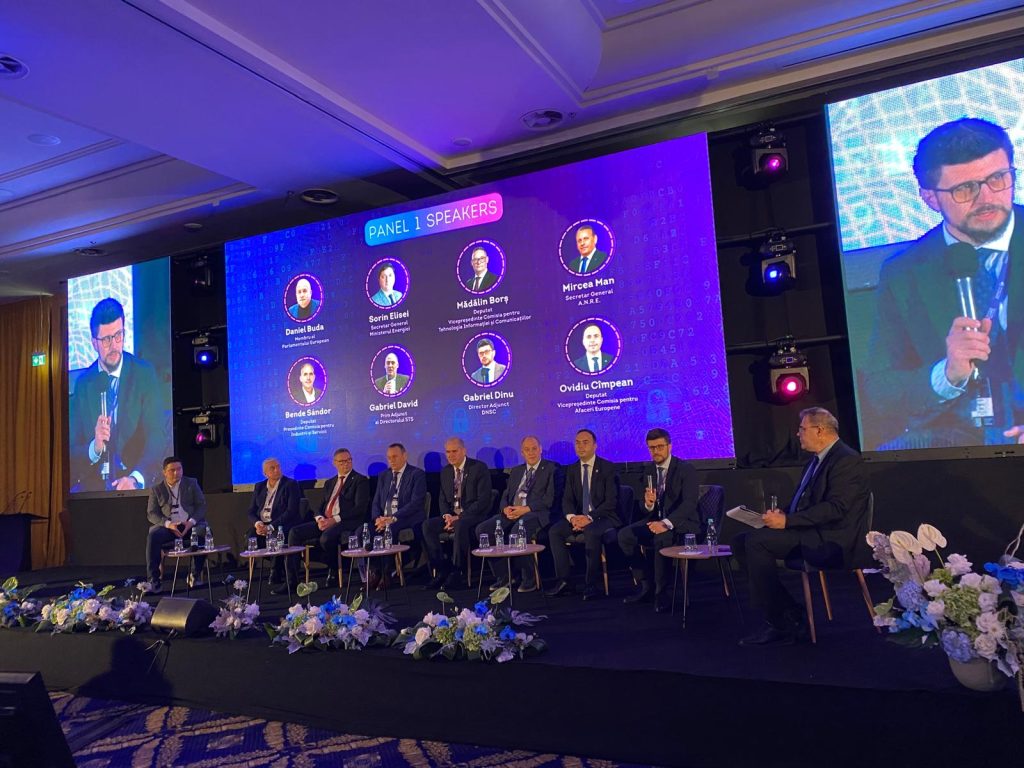
Frecvența incidentelor cibernetice semnificative a crescut considerabil în România, de la aproximativ un incident pe lună, în prima jumătate a anului, la unul pe săptămână sau chiar la câteva zile, a declarat Gabriel Dinu, reprezentant al Directoratului Național de Securitate Cibernetică (DNSC), în cadrul Forumului de Securitate Cibernetică în Energie, desfășurat la Cluj-Napoca. Acesta a anunțat că instituția a aplicat deja primele amenzi organizațiilor care nu respectă obligațiile legale în domeniul securității cibernetice.
„Securitatea cibernetică este din ce în ce mai prezentă la știri. Sunt din ce în ce mai multe evenimente relevante care se manifestă în acest domeniu”, a declarat Gabriel Dinu, subliniind că intensificarea atacurilor determină și o conștientizare mai mare a necesității măsurilor de protecție.
Potrivit acestuia, vulnerabilitățile sistemice și atacurile de tip ransomware reprezintă amenințări tot mai importante pentru organizații. „Vedem din ce în ce mai multe vulnerabilități sistemice care apar. Vulnerabilitatea PHP de acum câteva zile a impactat un număr foarte mare de organizații, a avut efecte și reverberații semnificative. Ransomware-ul este un fenomen cu care ne confruntăm din ce în ce mai mult, toți, și care se pare că are un trend ascendent și efecte din ce în ce mai semnificative”, a explicat reprezentantul DNSC.
-
„Nu trece o săptămână, uneori chiar la câteva zile apare câte un incident relevant”
Gabriel Dinu a atras atenția asupra accelerării ritmului incidentelor de securitate cibernetică în ultimele luni. „Pot să vă spun din experiența recentă că, dacă până pe la jumătatea anului incidentele semnificative le vedeam cam o dată pe lună, acum deja nu trece o săptămână, uneori chiar la câteva zile apare câte un incident relevant pe care trebuie să-l luăm în calcul.” Acesta a subliniat că evoluția reflectă o creștere evidentă a intensității atacurilor cibernetice.
-
Inteligența artificială, printre principalele preocupări ale DNSC
Un alt subiect evidențiat de Gabriel Dinu a fost impactul inteligenței artificiale asupra securității cibernetice. Reprezentantul DNSC a arătat că AI devine una dintre principalele preocupări ale autorităților și organizațiilor, atât la nivel național, cât și european. „AI-ul este una dintre preocupările principale pentru toată lumea, și la nivel european, și inclusiv pentru noi, la nivel DNSC”, a declarat acesta.
Potrivit lui Gabriel Dinu, riscurile sunt generate inclusiv de utilizarea inteligenței artificiale de către atacatori pentru amplificarea capacităților de atac. În același timp, organizațiile trebuie să învețe să folosească aceste instrumente în condiții de siguranță.
„Impactul AI-ului asupra organizațiilor, din toate punctele de vedere, pornind de la modul în care atacatorii utilizează această tehnologie pentru a-și potența capabilitățile și până la nevoia organizațiilor, pe de o parte, de a folosi astfel de instrumente și, pe de altă parte, nu doar de a se proteja, dar și de a înțelege cum să le utilizeze în mod eficient și sigur”, a explicat reprezentantul DNSC.
Printre celelalte teme importante pentru securitatea cibernetică, acesta a menționat suveranitatea tehnologică și protecția datelor în mediul online.
-
DNSC a aplicat primele amenzi pentru nerespectarea obligațiilor legale
Gabriel Dinu a anunțat că implementarea legislației naționale privind securitatea cibernetică a intrat într-o nouă etapă, în care autoritatea nu se mai limitează la reglementare, ci urmărește efectiv respectarea obligațiilor de către organizații.
„Am trecut din zona de pură reglementare într-o zonă, să spunem, mai degrabă executivă. Implementăm efectiv actul normativ și am dat inclusiv primele amenzi pentru cei care nu se conformează”, a declarat acesta, referindu-se la cadrul legislativ privind securitatea cibernetică.
Reprezentantul DNSC a explicat că, în ultimul an, au fost făcuți pași concreți pentru punerea în aplicare a legislației. Organizațiile vizate au început să se înregistreze la DNSC, au fost publicate normele necesare implementării obligațiilor, iar entitățile au demarat procesele de autoevaluare a nivelului de securitate și de aplicare a măsurilor de gestionare a riscurilor.
„Dacă la început aveam o lege, acum avem organizații care deja sunt înregistrate la noi, la DNSC, au fost identificate, care știu ce obligații au de implementat, pentru că am publicat normele și care au început deja să-și autoevalueze nivelul de securitate și să implementeze măsurile de gestionare a riscului care sunt prevăzute de lege”, a precizat Gabriel Dinu.
-
„Aplicarea legii nu este opțională, este obligatorie”
Oficialul a transmis că DNSC va continua să sprijine organizațiile în procesul de conformare, dar va aplica și măsurile prevăzute de lege în cazul celor care nu își îndeplinesc obligațiile. „Am dat un semnal, din punctul meu de vedere, în piață, cu privire la faptul că aplicarea legii nu este opțională, este obligatorie și nu suntem doar o autoritate care are o față prietenoasă, care încearcă să fie deschisă și să coopereze și să sprijine organizațiile, dar, pe de altă parte, suntem și o autoritate care cu fermitate impune obligațiile care sunt proporționale și normal să fie implementate de către organizații”, a afirmat Gabriel Dinu.
Acesta și-a exprimat speranța că trecerea la aplicarea efectivă a legislației va îmbunătăți capacitatea organizațiilor de a răspunde atacurilor cibernetice.
„Provocările în domeniul securității cibernetice deja nu mai sunt teoretice pentru nimeni și cred că trebuie să tratăm lucrurile foarte, foarte în serios”, a concluzionat reprezentantul DNSC.
 | Știri BVB