
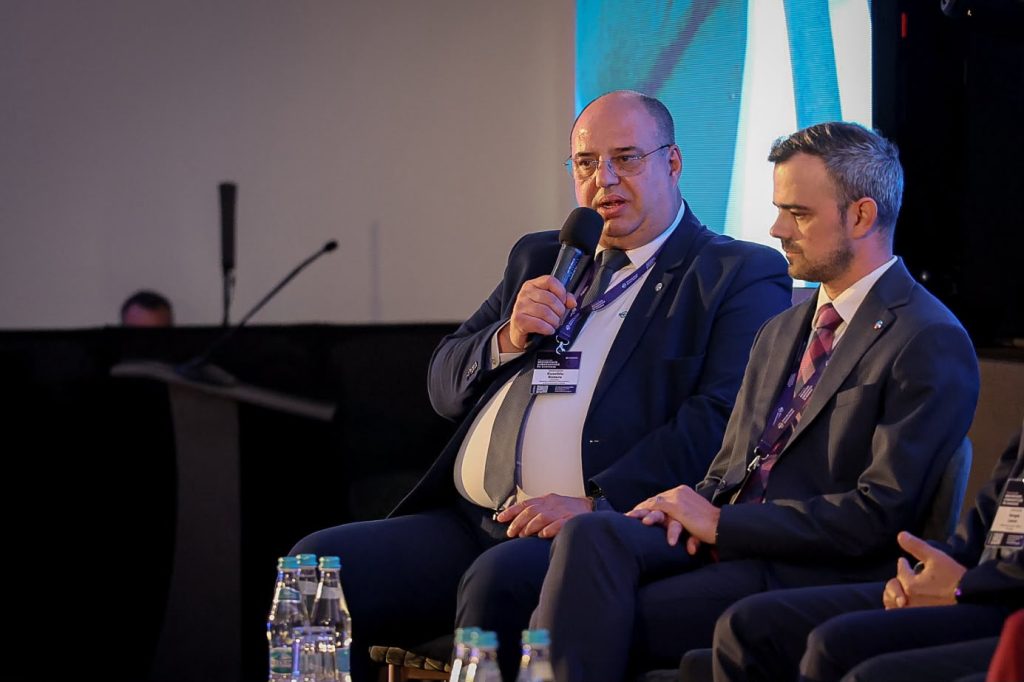
Inteligența artificială trebuie utilizată pentru identificarea rapidă a anomaliilor și a potențialelor atacuri cibernetice asupra infrastructurii energetice, însă deciziile privind intervenția și protejarea sistemelor trebuie să rămână în responsabilitatea oamenilor, a declarat Eusebiu Rotaru, directorul Direcției Sisteme Informatice și Automatizări din cadrul Distribuție Energie Electrică România (DEER), la Forumul de Securitate Cibernetică în Energie, organizat la Cluj-Napoca.
Reprezentantul DEER a explicat că experiența unui atac cibernetic asupra companiei a demonstrat importanța monitorizării permanente a sistemelor informatice, a identificării imediate a incidentelor și a colaborării dintre echipele tehnice, specialiștii IT, responsabilii de securitate și conducerea organizației.
„Din nefericire, noi am trecut printr-un atac. A fost o lecție pentru noi. Am învățat foarte mult de atunci și mai ales în timpul atacului”, a declarat Eusebiu Rotaru.
-
În cazul unei întreruperi de energie, DEER verifică inclusiv posibilitatea unui atac cibernetic
Eusebiu Rotaru a explicat că, atunci când apare o întrerupere a alimentării cu energie electrică, verificările nu se limitează la identificarea unor eventuale defecțiuni ale rețelei. Pe lângă echipele operative, sunt mobilizați și specialiștii în securitate cibernetică și IT, pentru a stabili dacă incidentul ar putea avea o cauză informatică. „În momentul în care se oprește lumina, se activează nu numai echipele operative, care merg să vadă ce s-a întâmplat în sistemul energetic, ci și colegii din partea de securitate și IT, pentru a verifica dacă nu cumva este un atac cibernetic”, a explicat acesta.
Potrivit reprezentantului DEER, monitorizarea continuă este esențială pentru identificarea rapidă a comportamentelor neobișnuite în sistemele informatice. „Este neapărat necesar să avem o monitorizare a sistemului, să vedem în permanență tot ce se întâmplă, când se întâmplă și de ce se întâmplă. Orice anomalie trebuie analizată instantaneu”, a subliniat Rotaru.
-
DEER: Toți cei aproximativ 6.500 de angajați trebuie să raporteze imediat orice situație suspectă
Directorul Direcției Sisteme Informatice și Automatizări a atras atenția că securitatea cibernetică nu reprezintă exclusiv responsabilitatea specialiștilor IT, ci presupune implicarea tuturor angajaților companiei. Acesta a făcut referire la cei aproximativ 6.500 de angajați ai DEER, subliniind importanța raportării imediate a oricărei situații suspecte. „Toți colegii din companie, și aici discutăm despre aproximativ 6.500 de oameni, trebuie să înțeleagă că orice lucru care li se pare suspect trebuie anunțat. Este foarte important să intervii în primele secunde, pentru că există posibilitatea să oprești sau să remediezi foarte repede un atac”, a declarat Eusebiu Rotaru. Potrivit acestuia, reacția rapidă poate limita consecințele unui incident, în timp ce întârzierile în identificarea și raportarea unei anomalii pot îngreuna intervenția.
-
În cazul unui atac, DEER activează „codul roșu” și procedurile de continuitate a activității
Eusebiu Rotaru a explicat că, atunci când este identificat un atac cibernetic, compania activează procedurile de răspuns la incidente, pe care le-a comparat cu declanșarea unui „cod roșu”. „În momentul în care ajungem în contextul unui atac, se activează codul roșu, exact ca la 112, și intrăm în procedurile pe care le-am stabilit”, a afirmat acesta.
Reprezentantul DEER a subliniat că gestionarea unui incident major presupune coordonarea tuturor structurilor relevante ale organizației, nu doar a echipelor de securitate și IT. „Un atac nu se poate rezolva doar de echipa de securitate sau doar de echipa IT. Este nevoie de colaborarea tuturor, în primul rând cu managementul. Conform procedurilor, politicilor de securitate și planului de continuitate a activității, avem niște priorități și urmăm aceste proceduri pentru a reuși să revenim la schema normală de funcționare, cum spunem noi în energie”, a explicat Rotaru.
-
Inteligența artificială poate detecta anomalii, dar nu trebuie să decidă singură intervențiile
Întrebat despre rolul inteligenței artificiale în prevenirea, detectarea și contracararea atacurilor cibernetice, precum și despre riscurile pe care utilizarea acesteia le-ar putea introduce în sistemele energetice, Eusebiu Rotaru a susținut că AI trebuie privită ca un instrument de sprijin pentru specialiști. „Utilizarea inteligenței artificiale este necesară. Trebuie să înțelegem că inteligența artificială este o unealtă, un instrument pe care să îl folosim pentru a lua decizii cât mai repede”, a declarat acesta.
Totuși, reprezentantul DEER a insistat că decizia finală nu trebuie delegată sistemelor automate. „Decizia se ia, din punctul meu de vedere, obligatoriu de factorul uman. Nu există, în acest moment, posibilitatea ca decizia să rămână la nivelul inteligenței artificiale. Inteligența artificială trebuie folosită pentru a aduce informații, pentru a detecta anomaliile și pentru a permite factorului uman să ia decizia pe care trebuie să o ia”, a afirmat Eusebiu Rotaru.
Astfel, în abordarea prezentată de reprezentantul DEER, inteligența artificială poate accelera analiza informațiilor și identificarea amenințărilor, însă responsabilitatea intervenției rămâne la specialiștii companiei.
-
DEER utilizează echipamente de securitate care blochează adrese IP provenite din zone considerate de risc
Eusebiu Rotaru a prezentat și un exemplu privind măsurile tehnice de protecție utilizate de companie. Potrivit acestuia, echipamentele de securitate ale DEER sunt configurate să identifice și să respingă conexiuni provenite de la adrese IP asociate unor zone geografice considerate de risc. „Rețeaua DEER detectează dacă apare o adresă IP din China sau din altă zonă, pentru că echipamentele de securitate sunt configurate să respingă adresele IP din zonele de risc”, a declarat acesta.
-
Prosumatorii, producătorii și partenerii comerciali trebuie să respecte aceleași reguli de securitate
Un alt aspect abordat de Eusebiu Rotaru a fost necesitatea aplicării regulilor de securitate cibernetică de către toți participanții care au relații operaționale sau schimburi de date cu operatorul de distribuție. Acesta a subliniat că obligațiile de securitate nu trebuie privite diferit în funcție de categoria participantului, fie că este vorba despre un prosumator, un producător sau un furnizor de servicii.
„Orice atac este complicat pentru toată lumea, nu numai pentru DEER. Sunt niște reguli pe care și prosumatorii, și absolut toată lumea trebuie să le respecte, pentru că, dacă nu le respectăm, complicăm viața tuturor, inclusiv a prosumatorilor și a noastră”, a afirmat Rotaru.
Reprezentantul DEER a făcut referire și la cerințele Directivei NIS 2 privind gestionarea riscurilor de securitate cibernetică asociate furnizorilor și lanțului de aprovizionare. „Inclusiv NIS 2 spune că trebuie să avem în vedere lanțul furnizorilor și lanțul de aprovizionare. Regulile trebuie respectate de absolut toată lumea, chiar dacă este prosumator, chiar dacă este producător. În momentul în care avem o relație care presupune schimb de date cu DEER, trebuie respectate reguli clare și disciplină”, a subliniat Eusebiu Rotaru. Potrivit acestuia, protejarea infrastructurii energetice depinde atât de capacitatea tehnică de detectare și răspuns la incidente, cât și de respectarea procedurilor de securitate de către angajați și partenerii cu care compania interacționează.
 | Știri BVB