
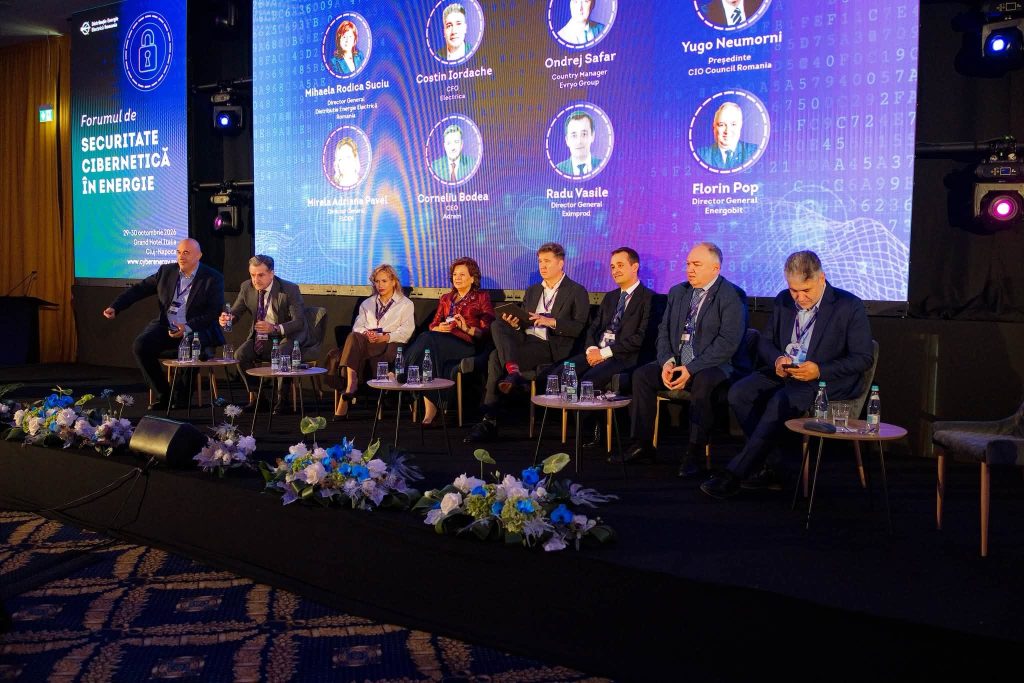
Utilizarea inteligenței artificiale pentru identificarea vulnerabilităților informatice și atacul cibernetic asupra unor instalații energetice din Polonia au determinat Eximprod Engineering să își modifice strategia de business, a declarat Radu Vasile, general manager al companiei, în cadrul Forumului de Securitate Cibernetică în Energie, desfășurat la Cluj-Napoca.
Acesta a avertizat că securitatea infrastructurilor energetice nu depinde doar de performanța echipamentelor, ci și de configurarea lor corectă, pregătirea personalului și capacitatea de a restabili rapid funcționarea instalațiilor după un incident. În acest context, Radu Vasile consideră că asigurătorii ar trebui să joace un rol tot mai important în stabilirea cerințelor de securitate cibernetică și în protejarea continuității activității companiilor energetice.
„Sunt două evenimente care, de la ediția a III-a a conferinței până acum, la ediția a IV-a, ne-au modificat strategia de business”, a declarat Radu Vasile.
Primul este accelerarea identificării vulnerabilităților informatice cu ajutorul inteligenței artificiale, fenomen pe care l-a asociat cu denumirea informală „Black October”. Al doilea este atacul cibernetic produs la 29 decembrie 2025 asupra unor obiective din sectorul energetic polonez.
-
„Black October”: Inteligența artificială schimbă ritmul descoperirii vulnerabilităților
Potrivit lui Radu Vasile, instrumentele bazate pe inteligență artificială au accelerat semnificativ identificarea vulnerabilităților software, ceea ce obligă producătorii de echipamente și aplicații să își adapteze procesele de dezvoltare și actualizare.
„Unul dintre aceste evenimente, la care s-au referit și vorbitorii de mai devreme, mă refer la chatboți, este încă în derulare și are numele informal de «Black October». PHP-ul este, evident, doar vârful aisbergului”, a declarat acesta.
Reprezentantul Eximprod Engineering a susținut că numărul vulnerabilităților descoperite și publicate în octombrie 2026 cu ajutorul modelelor AI a crescut puternic.
„Pe scurt, ce s-a întâmplat este că, folosind modele AI, în luna octombrie, care nici nu s-a încheiat, s-au descoperit și publicat vulnerabilități cât în tot anul 2024. Iar în primele zece luni ale acestui an, numărul lor este deja dublu față de cel înregistrat anul trecut, în 2025”, a afirmat Radu Vasile.
Acesta a explicat că fenomenul are consecințe directe asupra companiilor care dezvoltă software pentru infrastructurile energetice.
În opinia sa, una dintre cele mai importante provocări nu este doar identificarea și remedierea unei vulnerabilități, ci și timpul necesar pentru instalarea efectivă a actualizărilor în echipamentele aflate în exploatare.
„Ce înseamnă asta pentru noi? Primul impact este în zona de dezvoltare software, unde implementasem deja anumite măsuri, pentru că din septembrie a intrat în vigoare Directiva CRA 2 și trebuie să raportăm în 24 de ore și așa mai departe. Dar vom continua să investim și mai activ”, a declarat reprezentantul Eximprod Engineering.
El a subliniat că actualizarea echipamentelor din rețelele electrice presupune constrângeri operaționale diferite de cele întâlnite în infrastructurile IT obișnuite.
„Asta are relevanță pentru sectorul electricității: în cât timp rezolvi o vulnerabilitate și, mai ales, în cât timp ajunge noua versiune în teren, în stația de transformare. Pentru că în rețelele energetice nu este ca în IT, unde faci o actualizare și a doua zi ai rezolvat problema. Aici vorbim despre instalații aflate în funcțiune”, a explicat Radu Vasile.
-
Atacul din Polonia: Aproximativ 30 de parcuri eoliene și fotovoltaice, printre obiectivele vizate
Al doilea eveniment care a influențat strategia Eximprod Engineering este atacul cibernetic din 29 decembrie 2025 asupra sectorului energetic din Polonia.
Radu Vasile a făcut referire la un raport privind incidentul, care, potrivit prezentării sale, a vizat aproximativ 30 de parcuri eoliene și fotovoltaice, o centrală și un producător.
„Al doilea eveniment este raportul care a apărut în legătură cu incidentul din Polonia, din 29 decembrie anul trecut. În principiu, pe 29 decembrie a avut loc un atac asupra a 30 de parcuri eoliene și fotovoltaice, a unei centrale și a unui producător”, a declarat acesta.
Potrivit lui Radu Vasile, un element important al incidentului a fost faptul că atacatorii nu au vizat în principal invertoarele utilizate în instalațiile de producție a energiei regenerabile, ci echipamentele din stațiile de racordare.
„Ce este interesant este că nu au fost vizate invertoarele, dintre care, într-adevăr, multe sunt chinezești. Europa are aproximativ 200 GW de invertoare chinezești instalate, ceea ce generează îngrijorare. Dar, în acest caz, și asta este relevant pentru cei care suntem astăzi aici, atacul a vizat stația de racordare”, a explicat reprezentantul Eximprod Engineering.
-
„Erau parolele compromise, erau parole reutilizate”. Configurarea echipamentelor, o vulnerabilitate majoră
Radu Vasile a atras atenția că, în cazul incidentului din Polonia, problema principală identificată în raport nu ar fi fost calitatea echipamentelor, ci modul în care acestea fuseseră configurate.
„În stația de racordare, dacă analizăm descrierea incidentului, erau instalații destul de noi, pentru că parcurile eoliene și fotovoltaice sunt investiții relativ recente. Echipamentele erau în regulă. Problema pe care am observat-o, și din care am tras învățăminte, este că erau foarte slab configurate”, a declarat acesta.
Potrivit lui Radu Vasile, unele echipamente utilizau parole compromise sau reutilizate, iar anumite funcții de securitate disponibile nu fuseseră activate.
„Erau parolele compromise, erau parole reutilizate. Echipamentele respective aveau posibilitatea să verifice semnătura pachetelor software, dar această funcție nu era activată”, a explicat el.
Reprezentantul Eximprod Engineering consideră că aceste constatări demonstrează necesitatea investițiilor în pregătirea personalului tehnic și în procedurile de instalare și configurare.
„Din punctul meu de vedere, una dintre primele lecții pe care trebuie să le învățăm privește educația și procedurile. Și nu mă refer neapărat la managementul IT, ci la cei care sunt în teren, la cei care configurează efectiv echipamentele, la ingineri”, a subliniat Radu Vasile.
Acesta a precizat că Eximprod Engineering operează de aproximativ un an și jumătate un centru de instruire în care sunt simulate atacuri cibernetice în timp real. „De un an și jumătate operăm ceea ce este, după știința mea, singurul centru de instruire din România în care se desfășoară atacuri cibernetice simulate în timp real”, a declarat acesta.
-
Radu Vasile: Un atac reușit poate fi repetat la o scară mult mai mare
Referindu-se la concluziile autorităților poloneze, Radu Vasile a afirmat că raportul CERT Polonia indică o posibilă origine estică a atacului.
El a avertizat că metodele utilizate într-un atac asupra unui număr limitat de instalații ar putea fi reproduse ulterior la o scară mult mai mare. „Dacă atacatorii îl consideră un succes, probabil că vor dori să îl replice asupra a 300 de obiective, poate chiar 500”, a afirmat Radu Vasile, prezentând acest scenariu ca pe un risc posibil.
-
Eximprod Engineering dezvoltă soluții de securitate cibernetică pentru sectorul energetic și IMM-uri
Radu Vasile a anunțat că Eximprod Engineering se apropie de finalizarea unui proiect european, orientat către dezvoltarea unor proceduri și instrumente software de securitate cibernetică accesibile întreprinderilor mici și mijlocii.
Compania a adaptat ulterior aceste soluții la cerințele specifice sectorului energetic.
„La acestea am adăugat ceea ce știam noi despre sectorul energetic, iar astăzi avem un pachet complet de echipamente și servicii pentru conformarea cu cerințele NIS 2, care este mai ieftin decât soluțiile disponibile anterior”, a afirmat reprezentantul Eximprod Engineering.
Acesta a subliniat că dezvoltarea pieței de securitate cibernetică ar trebui să conducă și la reducerea costurilor soluțiilor oferite companiilor. „Fiecare dintre noi trebuie să facă eforturi pentru ca, pe măsură ce piața crește, produsele să devină mai ieftine. Cred că acesta este un principiu de bază”, a declarat Radu Vasile.
* „Nu doar DNSC și NIS 2 trebuie să conteze, ci și asigurătorii”
O altă temă abordată de Radu Vasile a fost rolul companiilor de asigurări în dezvoltarea securității cibernetice a infrastructurilor energetice.
Acesta a apreciat că dezbaterea privind securitatea cibernetică este concentrată în prezent în special asupra obligațiilor legislative și a cerințelor Directivei NIS 2, în timp ce rolul asigurătorilor este insuficient discutat.
„Pe partea de securitate fizică sau cibernetică mai există un actor care ar trebui să își spună cuvântul și către care noi încercăm să îndreptăm atenția decidenților. Aceștia sunt asigurătorii”, a declarat reprezentantul Eximprod Engineering.
Radu Vasile a comparat situația cu securitatea fizică a unui depozit, unde măsurile de protecție sunt influențate nu doar de obligațiile legale, ci și de condițiile impuse de societatea de asigurări.
„Atunci când ai un depozit de marfă, motivul pentru care investești în securitatea fizică nu este faptul că vine șeful Poliției sau ministrul de Interne să verifice. Contează asigurătorul, cel care, în caz de incident, te despăgubește”, a explicat acesta.
Potrivit lui Radu Vasile, un mecanism asemănător ar trebui să se dezvolte și pentru securitatea cibernetică a parcurilor eoliene și fotovoltaice. „Aproximativ 90% din documentația pe care ți-o cere DNSC este aceeași cu cea pe care ți-o va solicita și asigurătorul. Pentru că, în caz de incident, poate dura două-trei săptămâni până reușești să restabilești funcționarea instalației”, a afirmat acesta.
* Un atac cibernetic poate opri producția timp de două-trei săptămâni, în timp ce obligațiile financiare continuă
Reprezentantul Eximprod Engineering a explicat că impactul financiar al unui atac cibernetic asupra unei instalații energetice poate depăși cu mult costurile remedierii vulnerabilităților informatice.
În cazul unui parc de producție a energiei regenerabile, oprirea activității poate afecta capacitatea companiei de a-și respecta obligațiile comerciale și financiare.
„În aceste două-trei săptămâni, tu ai promis că livrezi o anumită cantitate de energie, dar nu mai produci nimic. În schimb, rata la bancă trebuie plătită în continuare. Și atunci vrei ca asigurătorul să îți acopere măcar costurile. Nu se mai pune problema profitului, ci măcar a acoperirii costurilor”, a explicat Radu Vasile.
Acesta consideră că protecția cibernetică trebuie abordată și din perspectiva continuității activității economice.
„Motivul pentru care iei măsuri de securitate nu este doar DNSC, nu este doar NIS 2, ci și asigurătorul, care îți poate asigura componenta de continuitate a activității, la fel ca în cazul securității fizice a unui depozit”, a declarat acesta.
Potrivit lui Radu Vasile, piața asigurărilor pentru riscuri cibernetice este încă la început în România, dar este mai dezvoltată în Europa Occidentală. „Asigurările pentru riscuri cibernetice sunt abia la început în România, dar în Europa de Vest există deja această practică și cred că adoptarea lor va fi destul de rapidă și la noi”, a afirmat reprezentantul Eximprod Engineering.
-
România, apreciată pentru ritmul implementării NIS 2
Radu Vasile a apreciat și activitatea Directoratului Național de Securitate Cibernetică (DNSC) în procesul de implementare a Directivei NIS 2.
Potrivit evaluării sale, România se află într-o poziție relativ bună în raport cu alte state europene în ceea ce privește calendarul implementării. „Din punctul de vedere al implementării NIS 2, România este încă în prima jumătate a clasamentului european, ceea ce nu se întâmplă în multe domenii. Suntem înaintea Franței, înaintea Spaniei și cu șase luni înaintea Poloniei în ceea ce privește calendarul de implementare”, a declarat acesta.
Radu Vasile a subliniat însă că respectarea obligațiilor legislative nu este suficientă pentru protejarea activității economice în cazul unui atac cibernetic.
În opinia sa, companiile trebuie să acorde o atenție mai mare atât pregătirii personalului și configurării corecte a echipamentelor, cât și asigurării riscurilor care pot afecta continuitatea producției și capacitatea de a-și îndeplini obligațiile financiare.
 | Știri BVB